
命令行通过住宅代理成功返回数据,网页应用却报错,暂时不能据此决定换代理。连接能传输响应,与浏览器允许脚本读取响应,是两项不同检查。仅对自有或获授权的前端和API,比较实际请求与网络证据,再决定是否需要调整资源。
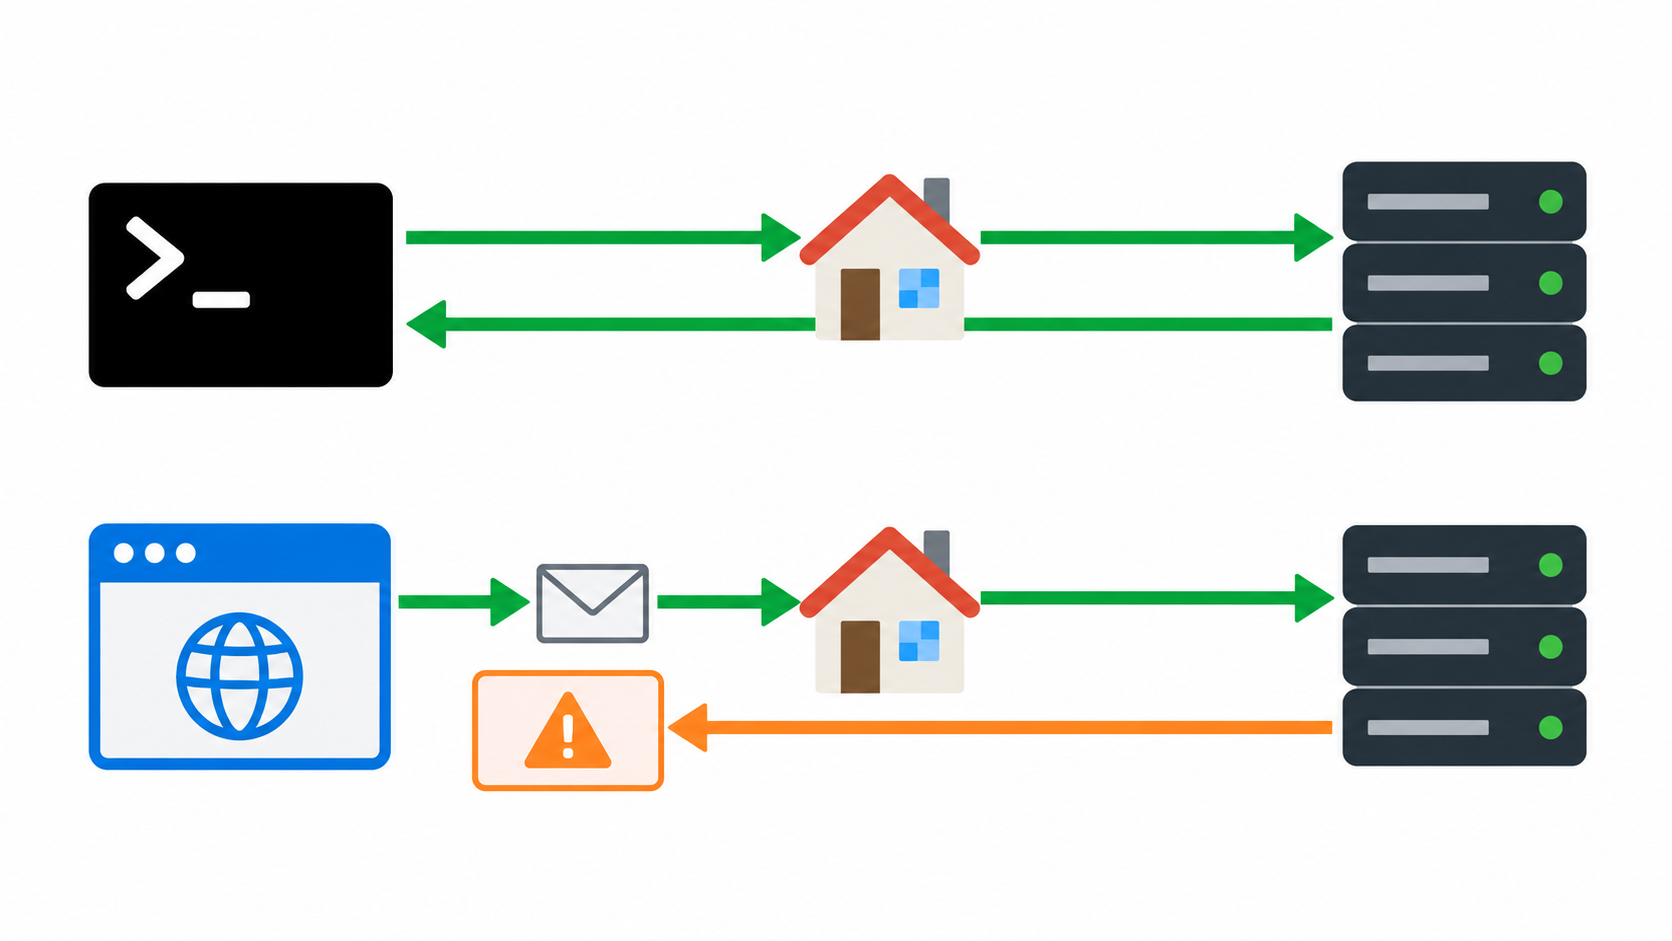
分清两道验收条件
代理首先需要成功传输连接;浏览器还会对跨来源请求应用CORS规则。来源由协议、主机和端口共同定义。命令行拿到相同URL的内容,并不复现浏览器的跨域约束。控制台提示能提供方向,却不能单独确定根因。
1. 固定对照条件
- 使用自有测试页面与无副作用的API操作,记录前端来源、API地址、浏览器版本、应用版本和代理认证方式。
- 核对浏览器与命令行实际使用同一预期代理线路。浏览器设置与终端设置彼此独立,用去敏网关或目标日志确认。
- 对齐方法、相关请求头、内容类型与预期凭据模式。复制请求命令和导出日志前,去除生产令牌与业务数据。
- 使用干净浏览器上下文和测试账号,一次只改变一个因素,不同时更改地区、浏览器版本和代码。
2. 检查浏览器请求顺序
发请求前打开开发者工具,确认是否出现OPTIONS预检、是否到达API、随后是否发送实际请求。部分请求无需预检,所以没有OPTIONS不一定是故障。
预检无法连接,先按DNS、TCP、TLS、代理认证分别排查。预检到达API但未发送后续请求,请API负责人比对允许的来源、方法和请求头。实际响应已收到但脚本无法读取,则检查响应权限头与凭据模式。保留状态和去敏请求编号,不导出含秘密的请求正文。
3. 修复自己的API配置,不关闭浏览器安全
核对前端协议、主机和端口是否与批准来源精确一致,检查操作的方法与请求头是否被允许。带凭据的浏览器访问不能用通配来源替代指定授权来源。实际响应也需正确配置,预检成功不代表最后的响应一定可读。
仅通过批准流程更改自己控制的API。不要关闭浏览器安全、安装不可信的跨域扩展,或允许所有来源来让测试通过;这些做法会隐藏原来的权限问题。
4. 用地区矩阵找路由相关差异
在两个获批地区重复相同无副作用用例,比对API后端或CDN分支、状态与相关响应头。地区差异可能来自部署或缓存规则,需要实际证据确认。HTTP错误响应缺少预期CORS头时,网页也可能表现为跨域失败,所以还要定位底层错误。
需要授权地区访问视角时,可使用98IP动态住宅IP进行对照,先核对当前国家选项与实际路由。代理不会修复API的CORS规则,本文不保证特定浏览器集成;接入和限制请查操作指南。产品面向海外网络环境。
FAQ与上线检查
curl成功证明浏览器也应该成功吗?不证明。它只验证该客户端条件下的传输,不验证脚本读取权限。
每次都应出现OPTIONS吗?不是,是否预检取决于实际请求。
静态IP能解决CORS吗?不能自动解决,稳定路由与正确来源授权是不同问题。
验收时确认批准来源能读取预期响应、必要预检和实际响应符合规范、获授权的禁止来源负例仍被拒绝,并覆盖计划地区。保持证书验证,仅保留去敏证据,不擅自测试或修改第三方控制。