如何测试代理链路中的 TLS 证书吊销检查
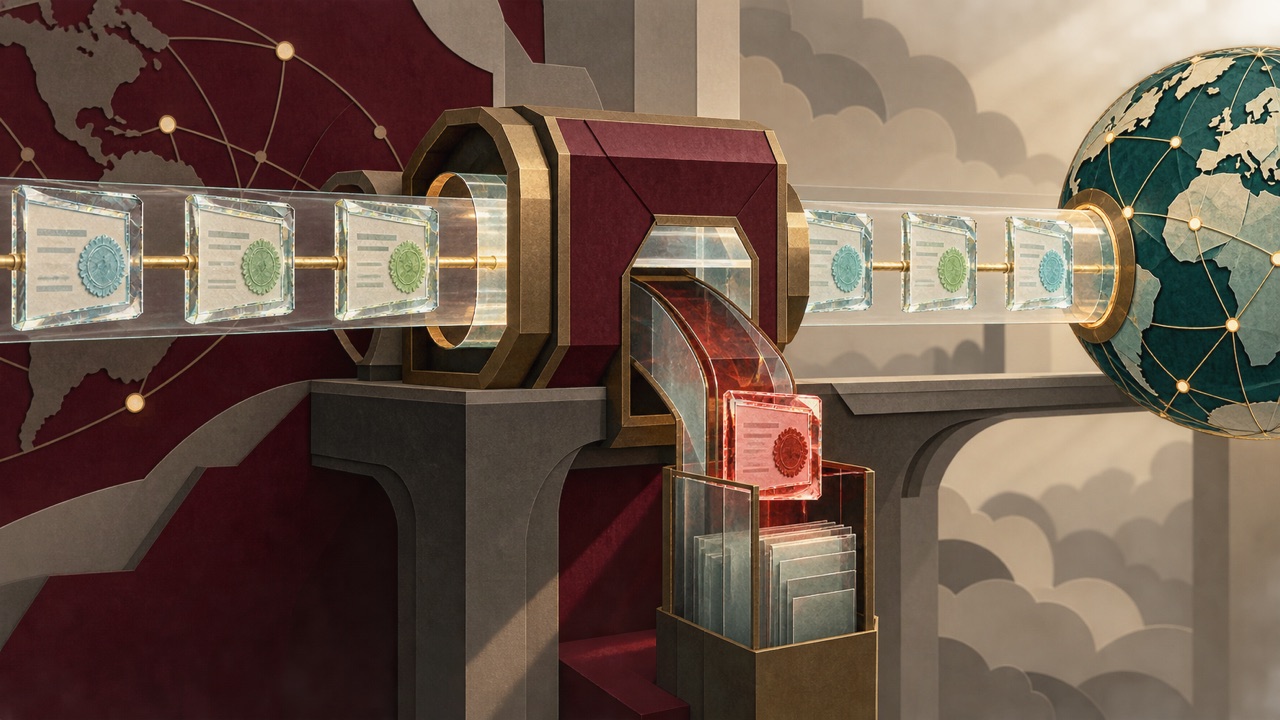
签名有效且证书链受信任,并不表示证书仍然可接受。证书颁发机构可能在计划到期前吊销证书。客户端可通过装订的 OCSP 响应、直接 OCSP 查询、证书吊销列表或平台服务获取状态。
代理路由会增加取证难度。HTTP CONNECT 代理通常不终止目标 TLS,而 HTTPS 代理会在客户端到代理这一跳提供自己的证书。获批准的检查网关还可能形成新的信任边界。浏览器、命令行工具和操作系统也可能采用不同吊销策略。
本文建立安全验收测试。只使用自己拥有或明确获准测试的证书、端点和代理设施,不要对第三方吊销服务制造高频流量。
画出每个 TLS 边界
| 路径 | 被验证的证书 | 可能的吊销来源 |
|---|---|---|
| 客户端到普通 HTTP 代理 | 通常无 TLS 证书 | 不适用 |
| 客户端到 HTTPS 代理 | 代理网关证书 | 代理证书的装订或引用状态 |
| CONNECT 隧道到目标 | 目标证书 | 目标装订、OCSP、CRL 或平台服务 |
| 获批准的 TLS 检查 | 检查证书及上游目标验证 | 两侧组织策略 |
不要把代理证书和目标证书当作同一证书链。与 HTTPS 代理成功握手,不能证明 CONNECT 之后收到的证书有效。
添加吊销案例前,先用HTTPS 代理 TLS 审计建立证书链、主机名、SNI 与信任边界基线。
定义客户端策略
为每个生产客户端记录运行时与版本、信任库和证书后端、是否启用吊销检查、是否要求 OCSP 装订、响应器查询失败是软失败还是硬失败、CRL 支持与缓存行为、响应器访问路径,以及企业或浏览器管理策略。
不要假设使用同一代理的客户端行为一致。一个可能验证装订状态,一个会查询 OCSP,另一个只使用操作系统提供的吊销数据。
建立受控证书测试样例
准备获授权的端点,分别覆盖:当前良好状态、有效装订响应、无装订、已吊销测试证书、过期状态响应、不可达响应器或 CRL 分发点,以及独立的无效证书链负向控制。
使用私有测试 CA 或提供商的测试环境。不要在生产客户端关闭验证。只有关闭证书或主机名检查后才通过的测试,应判定为失败。
建立直连基线
在同一设备和运行时,通过明确批准的控制路径直接测试每个样例。记录客户端版本、证书指纹哈希、签发者别名、装订状态是否存在及年龄、吊销策略、验证结果、错误类别和 DNS、连接、TLS、总耗时。
不得记录私钥、代理凭据或原始客户主机名。直连基线未产生预期结果时,应先修复测试环境或客户端策略,再评估代理。
分别测试代理证书与目标证书
对于 HTTPS 代理,先验证网关证书与其吊销行为,再建立 CONNECT 并验证隧道内目标证书。记录失败发生在哪一跳。
每次只运行一个路由,并保持客户端、样例和策略不变。比较证书指纹与链、装订响应是否存在及新鲜度、OCSP 或 CRL 可达性、验证结果与错误类别、TLS 与总耗时,以及是否发生直连回退。
本应透明的隧道路由如果出现意外目标证书变化,应立即停止调查。不能为了让测试通过就添加新的信任根。
验证响应器可达性,避免流量泄漏
客户端直接获取 OCSP 或 CRL 时,必须确认请求遵循所需代理策略。吊销查询可能意外直连、通过另一网络路径披露目标证书,或因响应器不在出口白名单而失败。
使用受控响应器主机名和低请求量,验证 DNS 责任方、路由、状态码、缓存与超时。如果所有出口都必须经代理,应把代理绕过审计同时应用于应用请求与吊销查询。
不要阻断第三方响应器来制造失败。应使用实验室响应器、受控 DNS 或隔离测试网络。
区分软失败与硬失败
响应器不可达不等于明确吊销,应分别记录:良好、已吊销、未知、响应器不可用和状态证据过期。客户端对未知或不可用状态的处理必须有文档。
绝不能把明确吊销结果转换成通过其他出口重试。轮换出口不会改变证书状态,反而可能掩盖原始证据。
检查缓存与时间边界
吊销响应和 CRL 都有有效时间。应在缓存到期前后重复测试,并记录 this-update 与 next-update 的年龄或有限元数据。系统时钟偏差要单独测试;客户端时钟错误可能拒绝当前证据或接受过期数据,应修复时间同步,而不是扩大验证窗口。
验收门槛
- 代理与目标 TLS 边界可分别归因。
- 已吊销测试证书被拒绝。
- 当前良好证据能通过。
- 过期、未知和不可达情况符合文档策略。
- OCSP 与 CRL 查询遵循批准的出口规则。
- 不发生未批准的直连回退。
- 证书和主机名验证保持开启。
- 缓存在规定窗口内刷新。
- 日志只含哈希与类别,不含凭据或私钥。
排错映射
| 现象 | 优先调查 |
|---|---|
| HTTPS 代理在 CONNECT 前失败 | 代理证书、信任库与代理吊销路径 |
| CONNECT 成功但目标 TLS 失败 | 目标证书链、主机名、状态与策略 |
| 直连成功、代理超时 | 响应器路由、DNS、出口白名单或隧道延迟 |
| 已吊销样例仍成功 | 客户端策略或不支持检查 |
| 只有浏览器拒绝 | 浏览器或操作系统策略与缓存 |
| 重启后结果变化 | OCSP、CRL 或平台状态缓存 |
curl IPv6 作用域与重试指南可帮助把地址选择和重试故障与证书吊销行为分开。
常见问题
OCSP 装订会消除所有响应器流量吗?
不一定。客户端策略、缺失或过期装订、中间证书与平台行为仍可能触发其他检查,应测量真实客户端。
HTTP CONNECT 会让客户端看不到吊销状态吗?
通常目标 TLS 握手仍端到端经过隧道,客户端可以验证提供的状态证据。获批准的 TLS 检查会形成不同边界,必须单独测试。
OCSP 响应器不可达时必须硬失败吗?
这是风险和平台策略决定。应记录预期行为,并区分网络不可用与明确吊销。高风险系统可能需要更严格策略。
更换代理出口能修复证书吊销吗?
不能。明确吊销是证书状态。换出口可能改变可达性,但绝不能覆盖或抹去吊销决定。
合规说明
只测试自己控制或获授权评估的系统与证书。遵守 CA、代理与网络政策,保护证书证据并减少留存。不得关闭验证、拦截未授权流量,或使用替代路由绕过安全控制。