
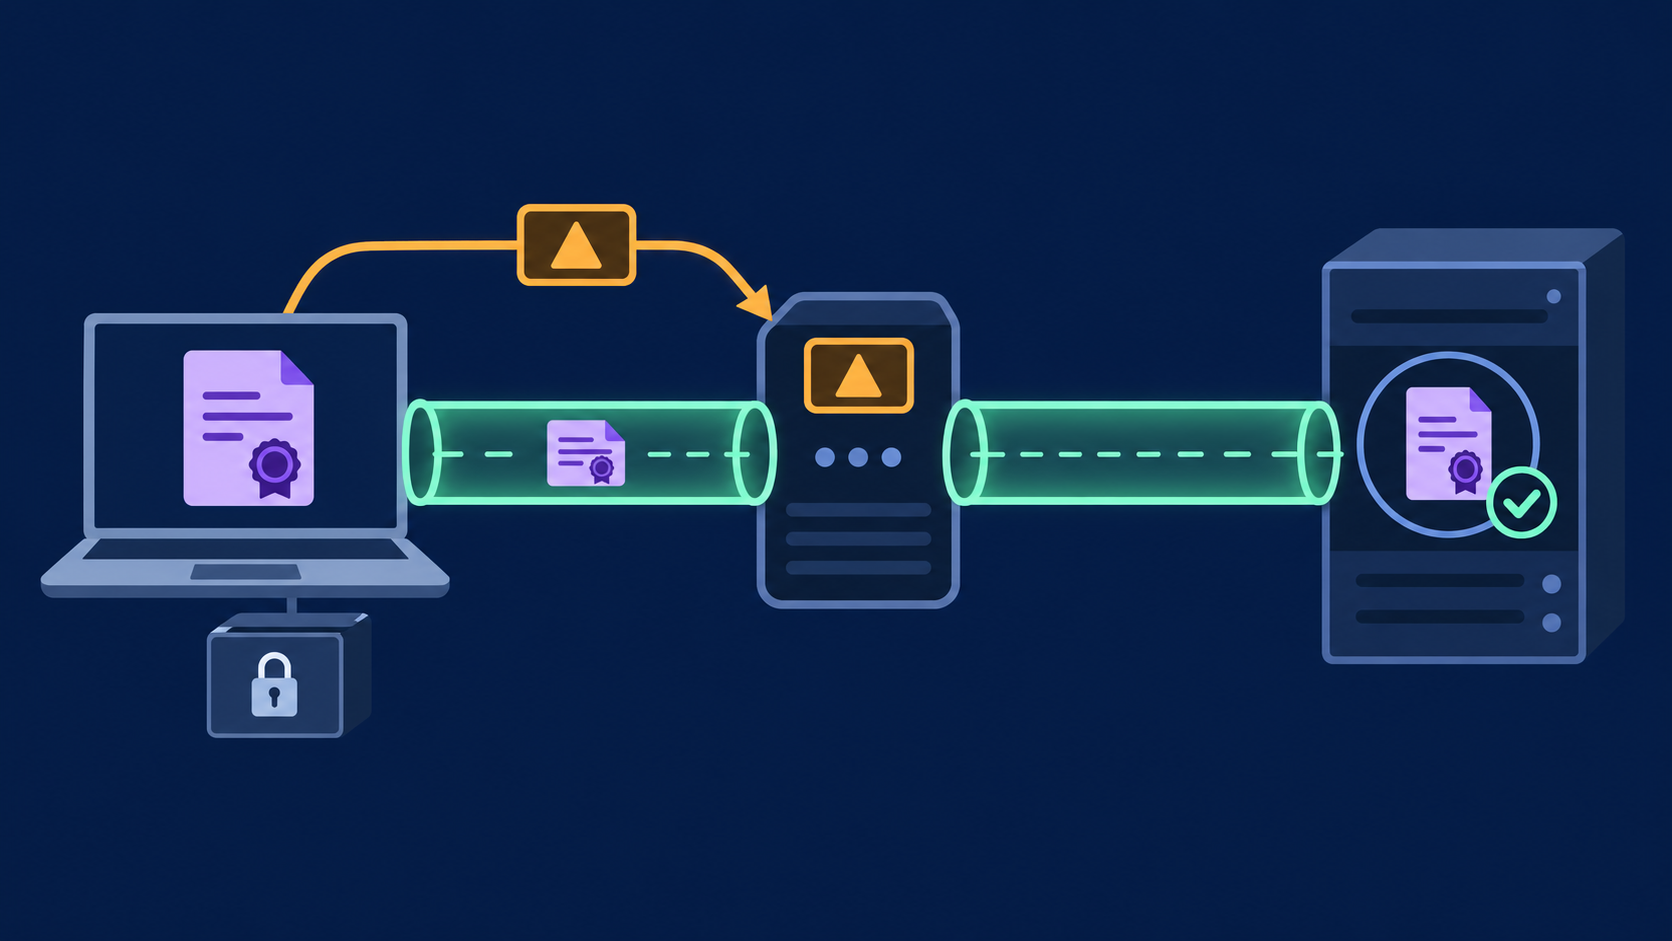
更换出口前,先说清认证发生在哪一层
本文用于验收自有、要求授权客户端证书的HTTPS端点。代理账号登录、隧道响应和目标mTLS认证回答的是不同问题。更换住宅出口不能修复缺失的客户端私钥,也不能使目标接受未授权证书。
curl分别提供目标客户端证书与HTTPS代理客户端证书选项,后者用于代理TLS连接,并不用于目标服务器。HTTP代理只有在目的地与端口获准时,才能建立CONNECT隧道。上述区别依据curl项目文档;本文是验收方案,不是所有98IP线路的实测结果。
第一步:准备无副作用端点和已知身份
选择自有、不会修改业务状态的健康或测试端点,约定响应内容,并使用目标明确授权的测试身份。请目标负责人确认所需证书链和信任策略。每项测试附一个能在服务器日志定位的普通关联编号,不在编号中包含凭据。
私钥保留在批准的本地存储位置。用内部身份标识或指纹记录证书身份、有效期和许可用途。运行curl --version记录实际可执行程序版本及TLS后端。后端之间的证书格式与私钥选择方式存在差异,先确认本机配置,不能假定所有平台都适用PEM文件加独立私钥。
第二步:用两项直连建立目标基线
A组不带客户端证书请求端点,同时保留正常的服务器信任验证。按自有样本配置的mTLS策略,访问应被拒绝。策略执行位置不同,可能表现为握手失败,也可能是应用拒绝,不要求统一的HTTP状态码。
B组带授权测试身份及正确目标信任配置重试。要求返回约定的无副作用内容,并有目标侧接受该身份的证据。B失败时,先核对证书选择、私钥可用性、证书链、有效性与服务端授权,再引入代理;可用直连基线才能支持后续比较。
第三步:经代理重复,不混用两种身份
C组使用预定代理接入方式,但不提供目标客户端证书。分别确认代理接入、隧道建立是否完成,以及目标是否拒绝。D组保留B的目标上下文,加入获准代理线路并提供授权目标身份,再核对正文和目标接受的身份。
curl的--cert选择目标客户端证书;TLS后端需要独立私钥时使用--key,适用时由--cacert指定目标CA文件。--proxy-cert、--proxy-cacert等HTTPS代理对应项属于另外一段代理TLS连接,不能把目标身份填到这些字段来修复目标错误。只有实际代理端点支持相应协议,才存在HTTPS代理TLS层;不能根据目标URL是HTTPS就推定代理端点也是HTTPS。
第四步:按最后完成的阶段定位
代理接入拒绝属于目标身份测试之前的接入配置;CONNECT被拒绝或失败,应核对目的地许可与线路;服务器信任失败,应核对相应TLS层的对端验证;到达目标证书策略后拒绝,应检查选定身份与授权。用实际阶段证据定位,不把所有错误都归于出口IP。
CONNECT成功不等于目标应用HTTP成功。目标返回200也不够,可能只是未启用客户端认证的默认页。核对正文、最终主机及目标日志。样本测试关闭跨主机自动重定向,避免新目的地悄悄改变认证边界。
第五步:用新连接验证身份切换
四组测试各用新的客户端连接,避免之前已经认证的连接被误认为接受了后来选择的证书。切换证书后明确结束旧测试上下文。真实应用需要复用连接时,另开一阶段,用明确的身份分区设计验收复用行为。
只保存脱敏阶段结果、时间、关联编号与身份引用。不要向代理控制台上传私钥,不把秘密口令写进命令历史,也不发布含认证头的详细跟踪。CA或身份错误从源头修复;关闭服务器验证不能证明mTLS接入有效。
98IP在此流程中的作用
获准测试需要住宅线路时,可使用98IP动态住宅IP,按照账户实际可用的提取与认证选项接入,并结合操作指南核对配置。选择线路前确认目的端口与代理端点协议是否可用。
代理提供连接路径,不签发目标证书、不授权目标身份,也不保证所有TLS后端、隧道与目标策略都兼容。目标私钥由自己控制,获得目标负责人认可的身份与正文证据后,才能宣告集成可用。
常见问题与验收清单
代理账密能满足目标mTLS吗?不能。账密用于代理接入,目标客户端身份另行选择与授权。
换出口能修复证书拒绝吗?不能修复证书身份。目标同时有源IP策略时,把它当成另一项获授权要求验证,不和mTLS混为一谈。
通过条件:直连无身份被拒、直连授权身份被接受、代理无身份在相应接入阶段后被目标拒绝、代理授权身份有目标接受证据。确认无副作用正文、正常对端信任、新的矩阵连接、无跨主机重定向和脱敏日志。线路不可用时,结果是未解决,不是通过。
仅测试自有或明确授权的服务,使用为约定用途签发的身份,限制请求量并保存最少证据。提出这些测试项本身,不构成兼容性、安全性或性能保证。