
预发布工作进程能成功完成代理冒烟请求,却可能用了生产资源,或把合成结果写进正式系统。HTTP成功不能证明环境身份和资源归属。授权代理任务派发前,应核对部署身份、密钥引用、代理资源、目标策略和输出位置的完整绑定。本文提出复核与演练流程,不声称已实测98IP环境隔离,也不把代理说成应用安全边界。
1. 环境契约要有独立来源
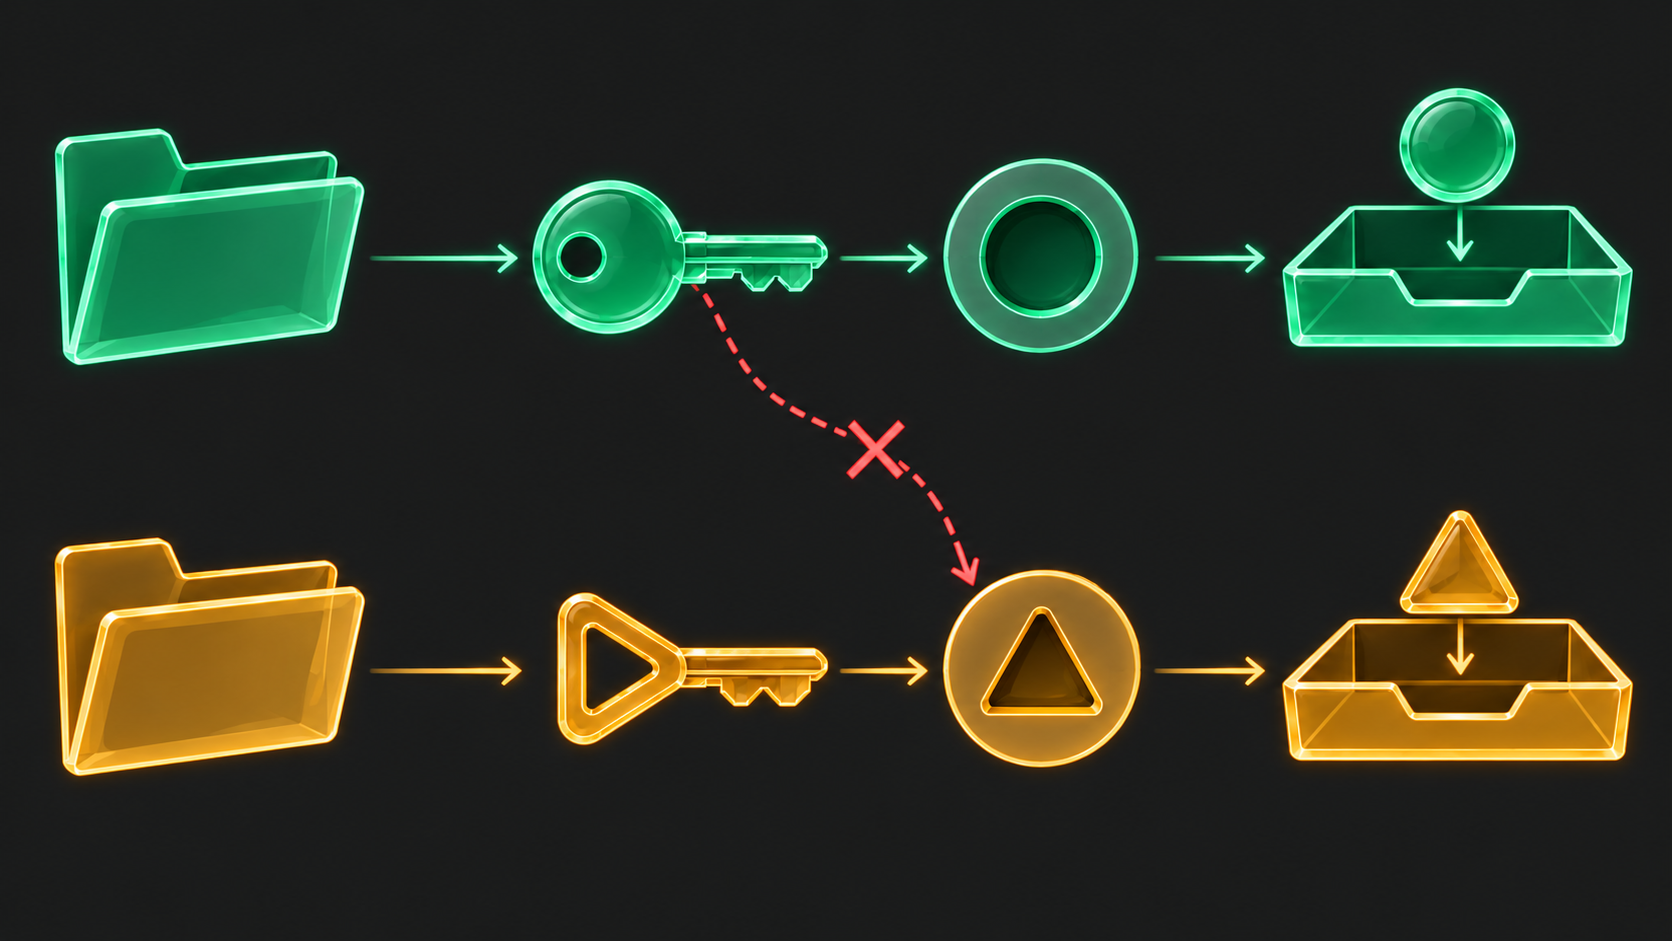
每个部署准备获批映射:可信工作负载身份、允许的密钥引用、代理资源引用、授权目标集合、输出存储或队列、任务负责人。只用非秘密标识。预期答案来自部署批准策略,不能从正在检查的同一个环境变量产生;调用者传来的环境标签,也不能独立证明进程在哪里运行。
先约定测试环境允许做什么。演练采用自有非生产接收端和合成数据,不创建订单、消息或客户写入。另有正式只读检查授权时,使用独立明确的配置档,不能让通用预发布默认值悄悄继承权限。
部署相关配置与共享代码分开,密钥访问按工作负载角色控制。凭据名字带staging不代表权限受限;两个不同名称存同一份无限制凭据,也不会产生供应商侧隔离。宣称代理资源隔离前,须确认账户实际支持的控制。
2. 解析密钥和派发前先查绑定
- 取得可信部署身份和批准策略版本,确认任务归属与必需配置。未知、空值或相互矛盾时拒绝,不加载其他环境默认值。
- 解析密钥之前,对照允许引用及非秘密归属元数据。不能靠打印密码或带认证的代理URL证明匹配。
- 确认实际账户支持的资源和接入方式。共享网关名、同一出口IP都可能服务多个上下文,不能单独证明引用正确。
- 核对目标策略,必要时包括重定向及应用发起的后续请求。只检查第一个URL,不足以证明整个浏览器流程都在范围内。
- 同时检查结果存储、队列、回调、通知与发布渠道。测试请求无害,但结果进错正式系统仍会污染生产。
- 以上通过才准入有界合成任务。客户端不支持配置代理方式时,执行批准的失败策略,不能默默换账户、换环境或直连。
基础设施还要有适合自身的目标访问约束,不能只靠应用配置比较。名称比较不是完整网络策略,重定向、解析及浏览器子资源需另设计,不声称一张检查表能阻止所有非预期连接。
3. 错绑负例不接触真实生产
隔离演练器使用假密钥引用及测试资源元数据,负例不放真实生产密码或地址。正确测试案例只解析允许引用,向自有接收端发一次,把合成结果只写到测试输出端。
每次只改一项:测试案例提供生产标签引用,预检应在解析前拒绝;引用正确却换成正式输出标识,仍应阻止派发;删除环境绑定,应关闭流程而非选择方便的默认值。
再测队列投递:消息写着staging,但接收者可信部署身份不符,不能仅凭消息标签通过。同一逻辑任务重复投递,不应增加测试写入。记录拒绝原因及阶段,别把所有配置失败都归类为代理故障。
这是待实际观察的预期。还要独立复核真实密钥系统访问策略,确保测试工作负载不能靠猜生产引用读到不允许的密钥。模拟应用检查不证明真实权限控制,用获批且不会泄露或复制密钥的策略测试方式验证。
4. 验身份与结果,不只验连通
正例保留非秘密运行ID、可信部署ID、策略版本、脱敏资源引用、自有接收端标记及测试输出确认。接收端已知环境应符合契约。回显公共出口地址只证明路由观察,不证明凭据权限和存储位置正确。
代理认证与目标网站认证分开。正确代理密码不等于获准操作生产网站;源站登录成功也不证明代理账户或环境绑定正确。测试浏览器配置不带正式Cookie、存储和目标凭据。
失败时定位首个不一致:身份、引用访问、资源映射、目标策略、实际路由或输出端。调查时暂停受影响派发范围,不把轮换所有凭据或换IP当通用配置修复。
5. 发布、回滚和共享资源要一起复核
推广审过的应用构建时,目标部署应独立提供获批配置,不把测试密钥包跟代码一起推广。启动时比较有效的非秘密映射,发布证据保留策略版本。文件名叫production不证明资源句柄正确。
回滚同时选择已知正确构建与相容批准绑定。只退代码却保留错误输出映射,问题仍在。检查运行中进程及队列,不能以为改部署文件就已改所有活动工作者。
产品不提供所需隔离时,明确列限制。内部标签及独立工作池利于追踪,但不会凭空产生供应商权限、独立计费或资源隔离。由账户负责人选择受支持方案,不自动建账户、购买容量或扩大正式权限。
代理凭据轮换指南处理更换凭据,与证明每个部署绑定正确资源不同。疑似跨环境暴露时,按组织事件流程确定影响范围,不复制真实密码进调试报告。
6. 落到实际98IP使用流程
授权地区网站测试、广告验证、市场调研可参阅98IP动态住宅IP产品页和API配置文档。选择支持的方法并确认账户真实资源与授权控制。这两页本身不能证明有环境子账户、某种密钥管理集成或目标防火墙功能。
流量小且数据合成。只留运行标识、策略版本、脱敏引用、结果及必要时序;排除代理密码、AppKey、含秘密提取URL、认证头、Cookie和客户内容。证据限制访问,并有保留期限。
- 可信部署身份与预期映射各有独立来源。
- 标签、密钥访问与真实权限分清。
- 目标、跳转、子请求及输出都在批准范围。
- 错引用、错输出、缺绑定负例在派发前拒绝。
- 正例到正确自有接收端及测试输出端。
- 发布回滚查有效绑定,不把正式密钥移入测试。
不同出口IP证明隔离吗? 不能,它不证明密钥范围、工作身份或输出位置。
两个密钥名字不同,内容同一账户就安全吗? 名字不隔离权限,应查真实控制并说明共享范围。
缺测试配置时可回退生产吗? 不可,应阻止任务直到获批绑定齐备。