
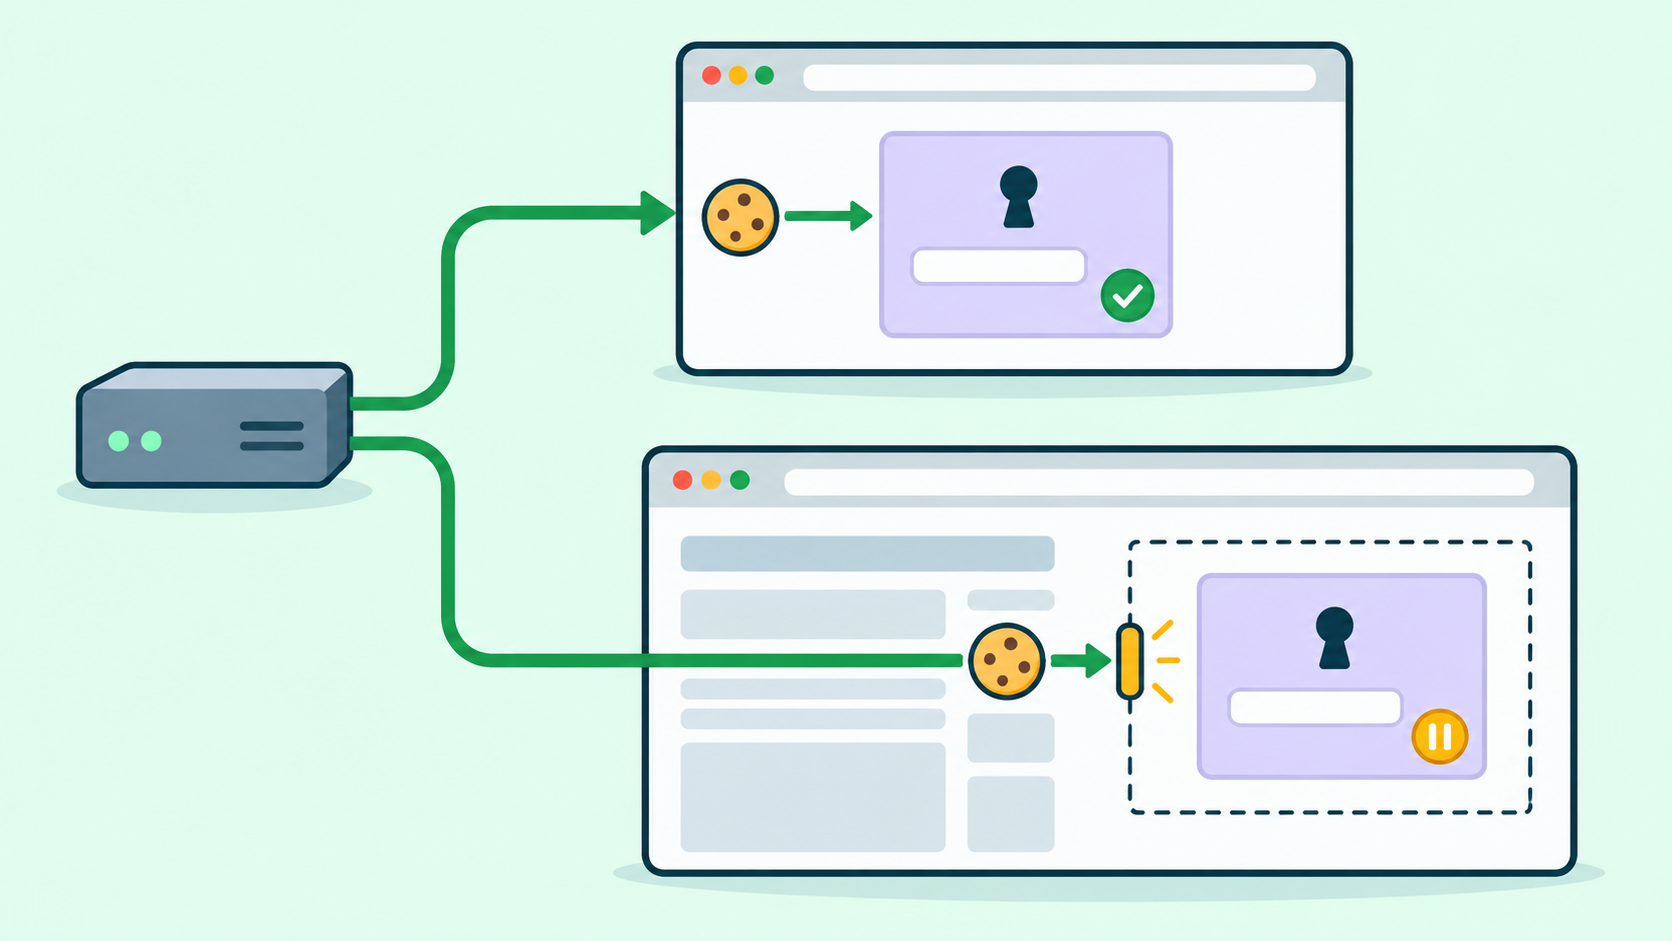
线路正常,组件仍可能显示未登录
获授权的地区网站测试中,登录组件独立打开正常,嵌入页面却循环登录或显示未登录。判断代理IP有问题之前,应先核对浏览器与应用能否在嵌入上下文中使用预期会话。
第三方Cookie处理随浏览器策略和设置变化,Cookie属性也影响使用条件,SameSite=None加Secure并不能统一覆盖浏览器限制。上述区别见浏览器文档;以下用于自有或明确授权集成验收,不宣称所有浏览器与网站结果相同。
第一步:明确两个站点与目标身份
准备无业务副作用样本:站点A嵌入站点B的登录组件,两者由自己控制或纳入测试约定。要测跨站场景,就使用真正不同的站点,不能仅因主机名不同就认定跨站。定义不含敏感信息的登录成功标记和获准认证流程。
记录浏览器版本、配置文件类型、隐私及企业设置、扩展、同意状态、语言和市场,线路比较时保持一致。使用权限等价的获准测试身份;账号并行登录限制或会话互踢不能成为未控制变量。
第二步:每条线路做成对会话测试
直连获准时,用新的测试配置文件在顶层打开B,按批准流程登录,并确认无敏感信息的身份标记;随后在同一配置文件打开A,检查内嵌B。此处改变的是浏览上下文,保留准备好的会话,不能把嵌入用例放进另一个空配置文件。
再用单独、准备方式一致的配置文件配置代理,重复这对测试,按适用范围核对A与B的线路证据。记录准备与测试时间,防止会话中途过期。直连不在许可内或不可用,就省略并标注基线不可用,不编造对照。
第三步:先判断框架能否加载
检查内嵌文档请求、最终目的地和控制台。嵌入策略或不正确的sandbox配置阻止框架,与文档已加载但会话不可用,是两种不同问题。明确哪一步实际完成,再查Cookie。
顶层文档200不能证明嵌入请求到达同一文档;已加载框架的200也可能只是登录页或错误页。用预期样本内容和B侧测试身份记录确认,不仅看状态或load事件。
第四步:看Cookie决定,不复制秘密
在浏览器网络及存储工具中,记录响应是否尝试设置相关Cookie、是否被接受、后续嵌入请求是否发送预期会话引用。记录属性名及可见的阻止或分区原因,值与令牌全部脱敏。
按应用预期上下文核对Domain、Path、有效期、Secure和SameSite。HttpOnly阻止脚本读取,所以document.cookie为空不能证明认证Cookie不存在。不要为了方便检查把Cookie改为脚本可读;某上下文已存储,也不能证明嵌入请求实际使用。
第五步:保守解释对照结果
仅代理下顶层与嵌入都失败,先查可达性、线路选择及目标授权来源规则,不先断言Cookie错误。两条线路顶层都正常、嵌入都失败,优先查嵌入与会话上下文,再用浏览器证据定位。
两条线路顶层正常,只有一条嵌入失败,比较重定向目的地、实际站点关系、同意状态和响应Cookie属性,再判断线路因素。这个模式只是线索,不是证明。会话引用已经发送但仍未登录时,查B侧会话有效期和应用授权。
证据不可用就明确记录。没有阻止提示不证明Cookie能用,更换出口也不会改变浏览器隐私策略。由站点负责人选择受支持的认证或存储访问设计,不把全局关闭保护当成正式修复。
第六步:区分三个演练故障
自有样本分别准备:宿主策略明确拒绝框架;文档已加载但在记录的测试策略下会话不可用;文档已加载却返回错误测试身份标记。三者预期结果分开。这是建议验收练习,不代表已经在98IP线路实测。
报告包含线路及配置文件、顶层准备结果、框架请求、Cookie设置与存储和发送观察、浏览器原因、预期与实际标记。获准修复后,用新准备的干净配置文件,在正式预期设置下重测,会话行为及线路证据都要符合约定。
98IP在测试中负责什么
获准测试需要指定住宅市场时,可使用98IP动态住宅IP。网站测试场景适用于地区集成检查,但路由不会授予框架会话访问权,也不覆盖浏览器隐私决定。
只使用账户支持的接入配置,并核对观察到的线路。代理不保证第三方身份组件允许嵌入、Cookie共享或目标接受来源,应分别排查,不承诺换IP修复认证。
常见问题与发布清单
能把正常配置文件的Cookie复制过去吗?不要。每对测试通过获准登录流程准备,复制秘密会改变实验并暴露会话。
SameSite=None能保证内嵌登录吗?不能。它涉及Cookie属性条件,浏览器策略、上下文及应用设计仍然有影响。
发布前核对:站点关系明确;配置与身份权限可比;嵌入前会话已准备;框架与Cookie故障区分;证据不含Cookie值;最终身份标记正确;正常设置复测;未知项可见。
只用测试身份验收自有或明确授权组件,遵守同意、访问量和保留要求,避免真实用户会话。共享报告不收集密码或Cookie值,不用换线路规避拒绝。