
授权地区浏览器测试中,主页面HTTPS正常,脚本或图片却缺失。命令行单独请求能取到资源,团队于是换代理出口,但这可能漏掉浏览器的混合内容判断。应先追踪资源URL与安全页面上下文,再判断网络故障。本文是受控方案,不是98IP兼容性实测报告。
1. 先确认浏览器拒绝的类型
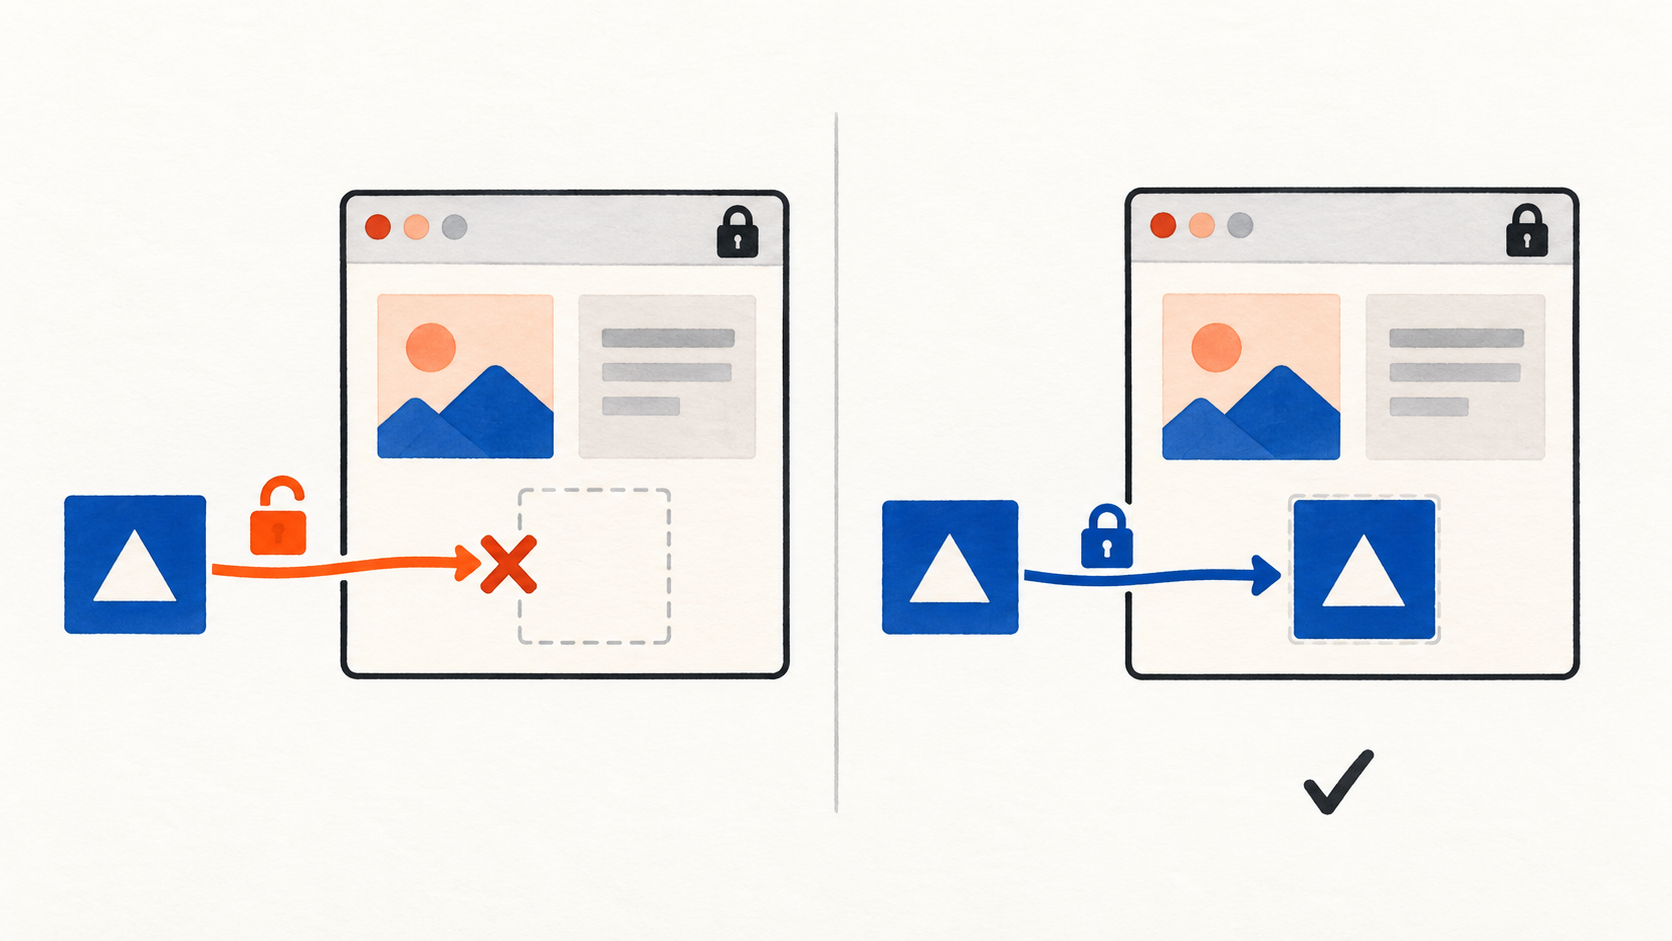
安全页面上下文请求不安全资源会产生混合内容问题。浏览器可能拦截,或对符合条件类型升级协议;单独取资源不重现嵌入页面策略。需与目标HTTP错误、代理认证和连接超时分开。
记录主页面最终URL、浏览器版本、资源类型、发起者、原始解析URL、控制台分类,以及存在时的有效网络URL,保留构建版本和无秘密案例ID。不能用SDK通用“代理失败”替代控制台证据。
HTTPS页的HTTP脚本通常属于可拦截混合内容。部分图像、音视频可被升级,但存在例外,不能把普通图片行为推广到脚本、响应式图片、CSS资源或下载;应测试真实嵌入类型。HTTPS端点不存在时,升级仍会失败。
2. 原始引用与实际请求分别追踪
地区模板、资源清单、API配置或脚本生成URL,可能在主HTML加载后引入不安全协议。查发起链及真实元素,不只搜初始源码,也要查将安全资源重定向回不安全目的地的链。
逐项区分源码引用、解析后的原始URL、浏览器升级或拦截、有效请求及最终响应。浏览器生成的升级不是服务器重定向。发送前就拦截时,目标无日志属于预期证据,不能证明代理丢包。
记录既有CSP升级指令、HSTS状态、Service Worker与缓存参与,不关闭它们。它们会影响实际尝试URL。图片恢复截图不足以区分源码已修还是运行时升级掩盖。
3. 自有脚本的正例、负例与修正例
- 采用自有HTTPS预发布页和设置新案例标记的无害脚本,不运行广告、交易、客户数据或真实分析事件。预先独立约定资源版本和标记。
- 正例直接引用管理者有效HTTPS资源,确认正常证书校验、预期响应、脚本版本及新执行标记,CSP、CORS与完整性条件均合法。
- 另一预发布页仅将同一脚本引用改为HTTP。在该案例无升级策略的隔离批准基线上,预期混合内容拦截且无新标记。使用普通自有主机名,不用回环等特殊本地上下文作对照。
- 既有策略实际升级负例时,记录安全有效URL及升级结果;不降低浏览器设置强求拦截,也不声称脚本经HTTP执行。
- 审核并将页面或配置源码修为正确HTTPS端点,复测正例和修正例;保留隔离负例,确保仍能识别不安全引用。
- 经授权基线和一个地区住宅路径重跑,浏览器配置状态、构建和会话策略等价,记录真实出口并对齐整条证据链。
以上是预期,不是已观测结果。无基线或合适隔离案例应注明。合成控制台消息不能独自证明浏览器执行了保护。
4. 协议修正后继续区分下一层失败
- 原始HTTP且浏览器未发请求:核对真实混合内容分类,修负责模板或配置。
- 升级HTTPS后404或证书错误:和管理者确认实际安全端点,替换协议字样不代表资源存在。
- 最终HTTPS但CSP、CORS、完整性或MIME失败:另列边界,不能将混合内容消失算应用全部通过。
- 仅地区页异常:先比生成资源源、清单构建及重定向,再换出口。
- 单独客户端成功而嵌入失败:查上下文及策略,不只比状态码。
独立策略问题可参考CSP资源排查指南。改变代理接入协议,不会自动改变HTTPS页内嵌HTTP引用。普通未拦截HTTPS代理也不能改加密页面修复它。
5. 修源码并保留浏览器保护
找到配置负责人,审核部署正确HTTPS引用,核对主机、路径和版本。检查安全重定向不降级,并由资源产生独立预期结果。静态HTML与生成URL都要修,否则地区配置刷新可能恢复缺陷。
不把主页面降为HTTP、不关证书检查、不允许“不安全内容”,不装绕保护扩展。不要将主机名改成裸IP走捷径,证书身份及混合内容处理可能不同。自动升级是证据,底层不安全引用仍应修正。
以等价缓存及Service Worker初始状态重测,记录响应来源。最小证据含案例ID、页与资源版本、发起者、原始和有效协议、控制台决定、脱敏响应和新标记,不含Cookie、认证头、代理密码或客户数据。
6. 用98IP控制地区对照
授权网站测试需要住宅视角时,查98IP动态住宅IP产品页及API配置文档,采用账户支持方式与参数。受控案例期间固定会话策略,核实实际出口和用量。
代理提供路径,不覆盖混合内容规则,也不保证目标HTTPS资源存在。限制合成请求并遵守授权;本文不承诺实测性能、浏览器兼容或计费结果。
- 安全页面上下文及真实资源类型明确。
- 原始引用、有效URL、升级拦截和响应分开。
- 自有正负修正三例有独立预期。
- 修正源码指向有效HTTPS资源且产生新结果。
- CSP、CORS、完整性、证书与MIME检查保留。
- 地区差异有构建、出口及发起证据,未知如实记录。
单独资源请求成功能排除混合内容吗? 不能,它未重现安全嵌入上下文。
HTTP图片升级后一定显示吗? 不一定,要查真实元素适用条件、浏览器行为及HTTPS资源可用性。
换出口能修HTTP脚本引用吗? 不会修改引用和策略,有地区配置差异再独立调查。