
HTTPS请求经过住宅代理返回421 Misdirected Request,反复换账密或轮换出口可能没有触及问题。目标服务器可能因请求主机与连接上下文不匹配而拒绝,需要先确认响应发生在哪一层。
本方案用于自有或明确授权端点,按有限步骤区分代理建立、目标响应与连接复用。它不是已执行测试报告,不保证所有客户端行为相同,也不认为每个421只有同一个原因。
一、先确认真正收到421
保留状态行、遮蔽后的响应头、最终目标网址及客户端阶段轨迹。HTTP响应、TLS验证失败、代理CONNECT失败及本地异常要分开,工具最终错误标签可能掩盖更早响应。
MDN将421解释为服务器无法为请求的协议与主机组合提供响应,并给出跨主机连接复用的例子。这是排查线索,不证明你的故障必然跨主机复用。
RFC 9110区分源站或代表源站的网关与正向代理:代理不得生成421。因此“使用代理时见到421”不自动等于代理认证错误。若某组件似乎合成了它,应确认组件及角色,不假设实现一定符合标准。
二、画清连接边界
代理端点、目标协议/主机/端口、路径与客户端HTTP/TLS配置分别记录。HTTPS隧道流程中,区分连接代理、CONNECT目标、目标TLS会话和隧道内HTTP请求;其他接入模式按自身文档取证。
结合客户端诊断和自有服务器日志,记录请求authority、可见时的TLS服务器名称、协商HTTP版本及连接ID或可靠的新建/复用证据。看不到的字段标未知,不从代理网关域名推断目标TLS上下文。
网址保持标准目标主机,证书和主机名校验继续启用。不要改成IP网址再只覆盖Host,也不要关闭TLS验证求200;这些操作会改变身份测试并掩盖原始不一致。
三、做一次新连接对照
- 选自有或授权目标上的无害GET样本,预先知道正文标记。
- 用正常连接池请求,目标网址与代理配置不变,记录连接上下文及结果。
- 按客户端文档建立目标专用新连接,例如没有旧池的隔离客户端实例。
- 用轨迹证明真的新建连接,不能仅凭改一个请求头判断。
- 在固定期限和请求预算内重做同一GET,同时核对状态及正文标记。
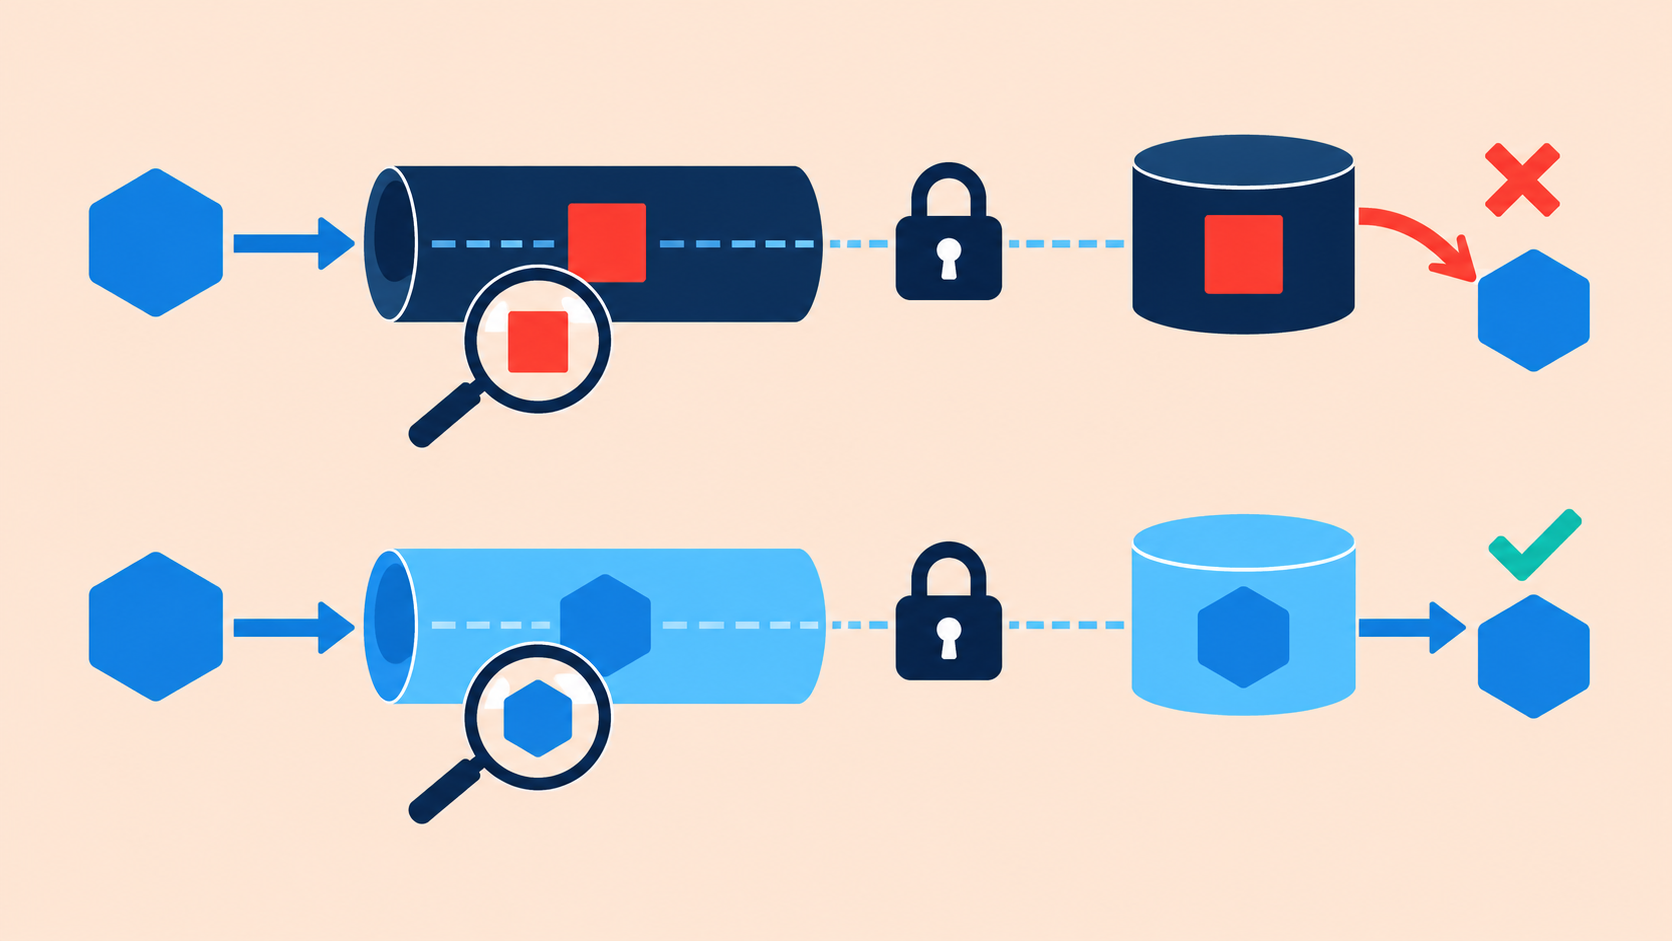
池化失败而新连接成功,支持连接上下文假设,但不证明代理改写请求,也不构成永久修复证据。新连接还可能选到不同边缘节点或遇到服务端状态变化,应保留线路与服务器观察再归因。
四、确有需要再测跨主机复用
真实客户端可能跨授权主机复用时,准备自有双主机样本并记录访问顺序,分别比较各自新连接与实际池化序列。共享地址或证书不保证服务器接受同一连接上的两个主机。
只有轨迹证明复用,才能写成跨主机复用案例,否则标未测。客户端可能本来就建独立连接。不要在正式站点混用无关TLS名称与authority制造结果。
新连接仍421时,与目标负责人检查虚拟主机、边缘及源站路由。批准的基线路径可增加观察,但DNS或边缘节点差异需注明,一次基线成功不能隔离单一原因。
五、区分421重试与未知提交
RFC 9110允许收到421后换连接重试,包括非幂等方法。但这里指实际收到421,不是把结果未知的超时自动当成已知拒绝。
本诊断使用无害GET,避免连接对照产生业务副作用。真实POST需分清确认421与响应丢失,并遵守目标文档的回执和恢复规则。不能由一次421推出无限自动重试。
找到修正后,在预期池化设置下重测样本。专用新连接的临时办法可能改变延迟与资源消耗,扩大使用前另行测量取舍,不能由本案例声称吞吐改善或切HTTP版本通用有效。
六、小型证据矩阵
- 正常池与单主机:保存状态、正文标记及连接上下文。
- 目标新连接:精确网址和验证不变,并证明连接新建。
- 适用时的自有双主机序列:观察复用,否则明确未测。
- 新连接仍失败:保留目标路由证据,不反复换凭据。
- HTTP版本作为独立实验:记录实际协商,而非仅记录请求选项。
- 未知传输结果:使用适当读回流程,不当成已确认421。
这些案例尚未执行。保留案例ID、客户端版本、代理模式、目标authority、线路标签、连接证据、HTTP版本、状态及首个差异,遮蔽代理秘密、认证头和签名参数。
98IP动态住宅IP产品页用于了解授权线路检查所用产品;通过API配置页核对当前接入及账户选项。产品页不定义目标虚拟主机政策,也不保证跨源连接复用。
FAQ与完成清单
421等于代理认证失败吗?不是,先保存响应阶段并确定响应角色,再选修复办法。
新连接成功就可以关TLS验证吗?不能,身份检查必须保留,对照才有意义。
- 真实421及响应边界已确认。
- 代理端点与目标身份分开记录。
- 新建与复用来自观察,不靠假设。
- 证书及主机名验证仍启用。
- 重试有界,未知提交先读回。
- 仅用授权样本,不宣称未测性能或兼容性。